Um comitê de compras compara duas plataformas de ITSM lado a lado: preço, módulos, tempo de implantação, suporte. Mas falta um item essencial nessa lista: a trilha de aprovação que prova, em auditoria, quem autorizou a última mudança crítica, seja de acesso, configuração ou infraestrutura. É esse item ausente que decide se a escolha aguenta o pedido de um órgão regulador.
O que devo avaliar, então, numa plataforma de ITSM antes de escolher?
É necessário olhar para três camadas:
- Trilha de auditoria nativa, com registro de quem solicitou, aprovou e executou cada mudança;
- Controle preventivo, chamado de ciclo de vida da mudança, que impede a próxima etapa de avançar sem aprovação de fato concluída;
- Certificação própria do fornecedor, não herdada só da infraestrutura de nuvem que ele usa.
Essas três camadas se desdobram nos itens práticos do checklist que apresentaremos no decorrer deste artigo.
Esse não é um critério teórico. Já mostramos que a ANPD saiu da fase pedagógica e definiu quatro eixos de fiscalização para o biênio 2026 e 2027, e que o Banco Central já exige rastreabilidade completa pela Resolução BCB nº 538 e pela Resolução CMN nº 5.274. Falta responder como aplicar esse filtro na hora de escolher, ou trocar, de plataforma.
Vale a pena ler os conteúdos anteriores, antes de seguir:
Por que comparar módulo por módulo não é suficiente
Qualquer plataforma relevante do mercado de ITSM cobre a mesma base funcional: gestão de incidentes, de problemas, de mudanças, de conhecimento. Isso deixou de ser diferencial. A pergunta que separa as opções é o que acontece quando um auditor pede prova, não uma tela de demonstração.
O checklist funcional de ITSM: o que perguntar antes de assinar contrato
Os nove itens abaixo destrincham as três camadas citadas no início deste conteúdo:
- Trilha de auditoria completa: o sistema registra quem solicitou, quem aprovou e quem executou cada mudança, seja de acesso, de configuração ou de infraestrutura, com data e hora, sem depender de canal informal;
- Controle preventivo, não só registro: um ciclo de vida da mudança que trava a troca de status até que as aprovações saiam, as tarefas sejam concluídas e os campos obrigatórios sejam preenchidos;
- Segregação de função nativa: papéis de acesso com escopo definem por hierarquia quem aprova e quem executa, e espaços de trabalho separados por área, como TI, RH, facilities e jurídico, isolam dados e agentes resolvedores quando a operação cobre mais de uma frente de atendimento;
- CMDB com histórico próprio: cada item de configuração mantém registro de alteração, inclusive quando a mudança nasce de automação ou integração externa;
- Log imutável e exportável: o registro pode ser extraído em formato aceito por um auditor externo, sem possibilidade de edição depois do fato;
- Certificação do próprio fornecedor: SOC 2 Tipo II, ISO 27001 e ISO 27701 emitidas para a empresa que desenvolve a ferramenta, não apenas herdadas da nuvem em que ela roda;
- Tratamento de dado sensível: pergunte sobre mascaramento de informações;
- Residência e transferência internacional de dados: pergunte onde os dados ficam hospedados e, se o país não for o Brasil, como o fornecedor documenta essa transferência. Instituição financeira precisa comunicar isso ao Banco Central, conforme a Resolução CMN nº 4.893/2021;
- Custo real de conformidade: confirme se log de auditoria, CMDB avançado e mascaramento adicional vêm no plano contratado ou entram como add-on separado.
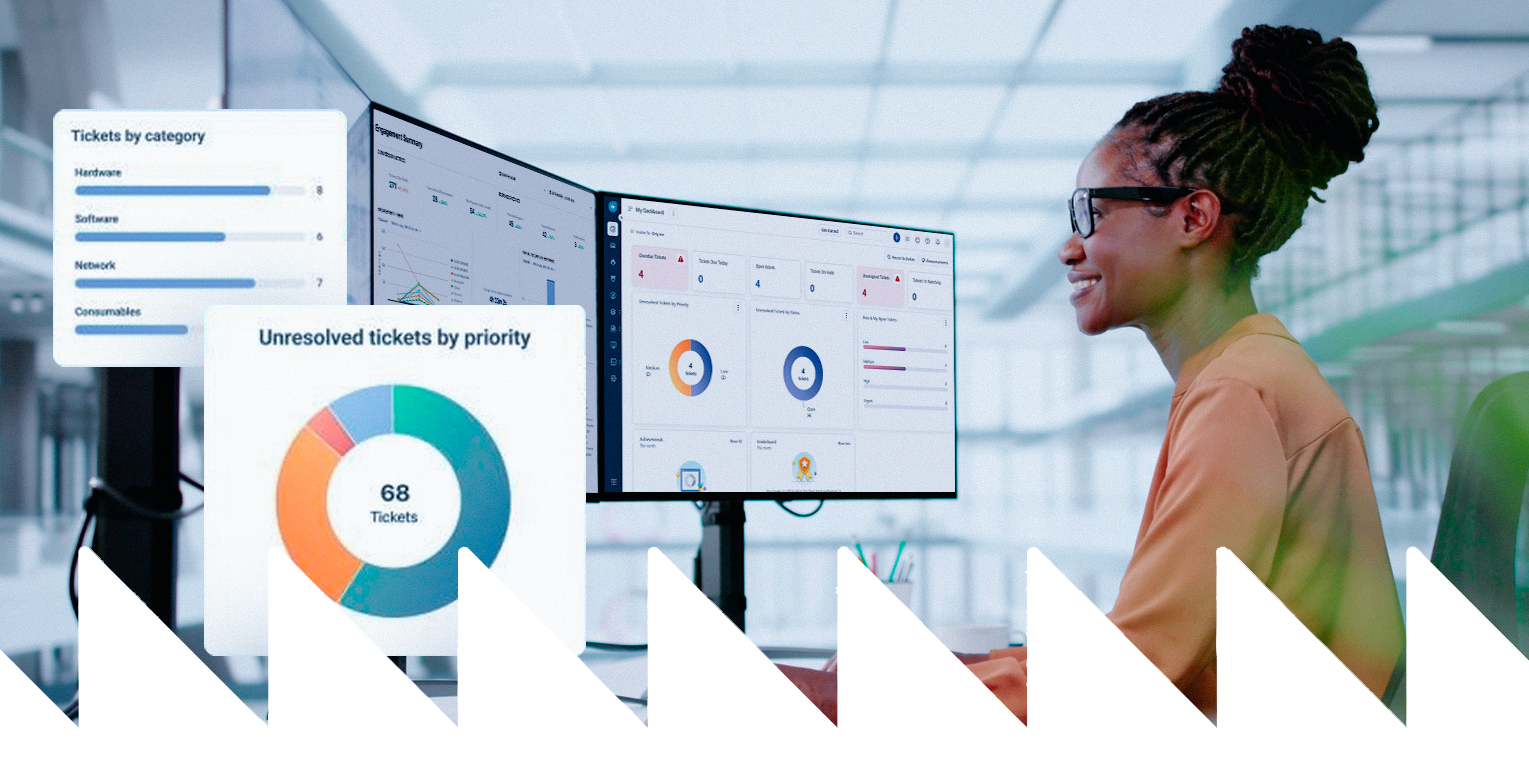
O Freshservice responde aos oito critérios de capacidade deste checklist. Cinco são cobertos nativamente: trilha de auditoria de qualquer mudança, ciclo de vida da mudança, segregação de função com espaços de trabalho, CMDB, e certificação própria, reforçada por SOC 2 Tipo II, ISO 27001, ISO 27701, ISO 27017 e ISO 27018.
Os outros três também compõem a plataforma, com ressalvas de tipos diferentes. Audit Log completo entra mediante upgrade para o plano Enterprise. Mascaramento de dado sensível vem do aplicativo Freshworks Marketplace e cobre cartão de crédito e SSN, não documento brasileiro. A hospedagem fica fora do Brasil, coberta contratualmente pelo DPA da Freshworks para a transferência internacional que a LGPD exige, com opções de residência nos Estados Unidos, União Europeia, Emirados Árabes, Índia ou Austrália.
O nono item, custo real de conformidade, vale para qualquer fornecedor que você avaliar.
Como aplicar esse checklist na prática
A Nortrez conduz esse tipo de avaliação como parceira: mapeia quais fluxos hoje escapam de registro estruturado e ajusta o Freshservice para que a trilha de auditoria nasça do próprio fluxo de trabalho, não de disciplina manual de quem está operando.
Vale a ressalva: a plataforma viabiliza tecnicamente esse registro, mas não garante conformidade regulatória sozinha, isso continua sendo responsabilidade da empresa.
Se sua área de TI ainda não sabe responder esse checklist com segurança, nós te ajudamos.
Fale com um especialista da Nortrez sobre o Freshservice
Perguntas frequentes sobre como escolher uma plataforma de ITSM
1. Qual é o critério mais importante para escolher uma plataforma de ITSM?
Trilha de auditoria nativa e controle preventivo pesam mais do que a lista de módulos. Qualquer plataforma relevante cobre incidentes, mudanças e conhecimento, a diferença aparece quando um auditor pede prova de quem aprovou o quê.
2. Comparar preço e funcionalidade já é suficiente para decidir?
Não. Preço e funcionalidade respondem à pergunta operacional, risco de não conformidade responde à pergunta que um regulador faz depois. As duas precisam entrar na mesma decisão.
3. O que é controle preventivo em ITSM e por que ele pesa mais que o registro?
Registro documenta o que já aconteceu. Controle preventivo impede que uma etapa avance antes que a aprovação anterior esteja de fato concluída, o que reduz a chance de a falha acontecer.
4. A certificação de segurança do fornecedor de ITSM importa na escolha?
Sim. Certificação própria do fornecedor, como SOC 2 Tipo II, ISO 27001 e ISO 27701, é diferente de certificação herdada só da infraestrutura de nuvem. A primeira cobre o processo do fornecedor, a segunda cobre apenas onde os dados ficam hospedados.
5. Como saber se a plataforma atual da minha empresa já atende esse checklist?
Pelo mapeamento do que hoje é aprovado por canal informal, como mensagem ou planilha, versus o que já nasce dentro de um fluxo auditável. Esse diagnóstico é o ponto de partida antes de comparar qualquer fornecedor novo.