Sua área de TI conseguiria provar, hoje, que toda mudança de acesso passou por uma autorização registrada?
Em 18 de dezembro de 2025, o Banco Central e o Conselho Monetário Nacional publicaram a Resolução BCB nº 538 e a Resolução CMN nº 5.274, atualizando as regras de segurança cibernética para instituições financeiras e de pagamento, corretoras e distribuidoras.
Entre os pontos centrais está a exigência de rastreabilidade completa das operações, com trilha de auditoria e retenção segura de logs. É o mesmo tipo de trilha que sustenta a auditoria no Freshservice, e que vamos detalhar neste conteúdo.
Não é mais suficiente ter política escrita. A norma pede controle efetivamente implementado e comprovável diante do regulador.
Esse tipo de exigência não é exclusiva do setor financeiro. No conteúdo anterior, mostramos que a Agência Nacional de Proteção de Dados (ANPD) saiu da fase pedagógica e entrou em fiscalização ativa para o biênio 2026-2027, com o mesmo tipo de cobrança se espalhando para qualquer empresa que trata dados pessoais em volume. Para saber mais e ver quais são os quatro eixos de fiscalização definidos, confira nosso artigo:
Sua equipe de TI realmente tem controle sobre todas as trilhas de acesso da sua empresa?
O que muda com a nova exigência do Banco Central?
As resoluções citadas detalham um conjunto mínimo de controles obrigatórios, entre eles autenticação multifator, prevenção e detecção de intrusão, gestão de certificados e chaves, e rastreabilidade completa de transações e acessos relevantes. O prazo é curto, e a exigência de comprovação é o ponto que mais pega as áreas de TI de surpresa: não basta ter o controle, é preciso mostrar o registro dele quando pedido.
Quais itens um auditor cobra?
Independentemente do regulador, a régua de avaliação se repete:
- Registro de quem solicitou, quem aprovou e quem executou cada mudança de acesso, com data e hora;
- Trilha de aprovação sem lacuna, mesmo quando a aprovação nasce fora de um sistema formal;
- Segregação clara entre quem aprova e quem executa cada etapa;
- Histórico de incidente reconstituído a partir de registro estruturado, sem depender de memória de quem estava de plantão.
Registro e controle preventivo: onde a maioria das operações de TI ainda falha
É comum, em empresas no Brasil, que a aprovação de acesso aconteça por mensagem de texto, ligação ou conversa de corredor, sem trilha central, e que o relatório de incidente seja montado depois do fato, quando alguém lembra de reconstruir a linha do tempo. Já mostramos em um artigo anterior, “Do WhatsApp ao SLA: como organizar chamados de TI e profissionalizar o suporte”, como sair desse modelo informal para uma operação com chamado estruturado e SLA sob controle.
Um registro apenas documenta o que já aconteceu. Controle preventivo impede que uma etapa avance antes que a anterior esteja de fato resolvida.
Rastreabilidade nativa e controle preventivo no Freshservice
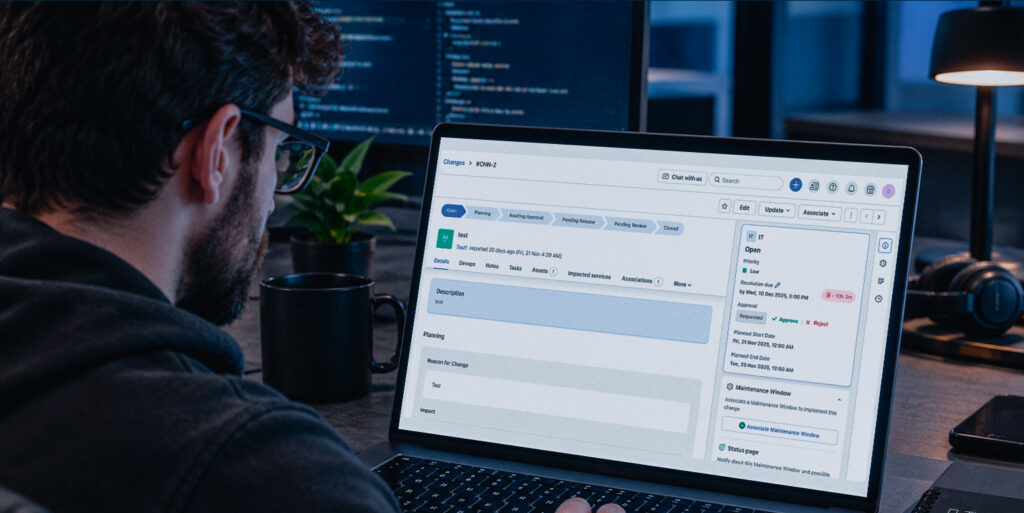
O módulo de Change Management do Freshservice estrutura esse fluxo de ponta a ponta: formulário de mudança, workflow de aprovação, avaliação de risco e revisão pós-implementação ficam documentados dentro da própria mudança. As aprovações podem ser automatizadas por hierarquia, o que mantém compliance e cadeia de aprovação sem depender de canal informal.
A camada preventiva vem do Change Lifecycle: é possível configurar que uma mudança só avance para a etapa seguinte quando todas as tarefas estiverem concluídas, todas as aprovações estiverem de fato aprovadas e todos os campos obrigatórios estiverem preenchidos. Isso significa impedir que a próxima etapa aconteça antes que a anterior esteja resolvida, não apenas registrar que ela foi pulada.
Além da trilha do módulo de Change, o Freshservice tem um Audit Log próprio, disponível no plano Enterprise, comum entre empresas médias e grandes. Ele registra alterações de conta, usuário, papel, grupo, entre outros, com logs imutáveis e que podem ser exportados para atender a auditorias externas.
O CMDB também contribui: mantém histórico nativo de alterações de cada item de configuração, incluindo mudanças originadas por automação ou integração externa, o que estende a rastreabilidade para o nível de infraestrutura, não só o fluxo de aprovação.
Vale a ressalva: o Freshservice viabiliza tecnicamente esse registro e esse controle, mas não garante conformidade regulatória sozinho. Compliance continua sendo responsabilidade da empresa. A ferramenta sustenta a operação que a conformidade exige.
Segregação de função e certificações que sustentam a confiança na plataforma
A Resolução do Banco Central e a LGPD cobram segregação de função: quem aprova não pode ser quem executa. O Freshservice sustenta isso com papéis de escopo personalizado, que definem por hierarquia quem lê, edita ou aprova cada tipo de chamado, mudança ou configuração, sem depender de acordo informal entre a equipe.
Segregação de função resolve o processo dentro da ferramenta. Falta a outra pergunta que todo auditor também faz: quem audita o próprio fornecedor? A Freshworks responde isso com certificações e com auditoria independente anual.
Como a Nortrez ajuda a preparar seu Freshservice para auditoria regulatória
A Nortrez conduz essa implantação como sua parceira estratégica. Isso significa desenhar o fluxo de Change Lifecycle de acordo com o processo real de aprovação da sua empresa, mapear quais tipos de chamado hoje escapam de qualquer registro estruturado e ajustar o Freshservice para que a trilha de auditoria nasça do próprio fluxo de trabalho, sem depender de disciplina manual de quem está operando.
Sua área de TI está pronta para essa mudança regulatória? Fale com um especialista da Nortrez e descubra onde estão os principais riscos da sua operação.
Perguntas frequentes sobre conformidade regulatória e auditoria no Freshservice
1. O que muda com a Resolução BCB nº 538/2025 e a Resolução CMN nº 5.274/2025?
As normas ampliam os controles obrigatórios de segurança cibernética para instituições financeiras, de pagamento, corretoras e distribuidoras, incluindo rastreabilidade completa de transações e acessos.
2. Minha empresa não é regulada pelo Banco Central. Isso ainda me afeta?
O gatilho dessa resolução é específico do setor financeiro. Mas o padrão de exigência, registro estruturado e controle preventivo, é o mesmo que a ANPD está levando para qualquer empresa que trata dado pessoal em volume.
3. O Freshservice garante conformidade regulatória sozinho?
Não. O Freshservice viabiliza tecnicamente o registro e o controle que a conformidade exige, mas a responsabilidade regulatória continua sendo da empresa.
4. O Freshservice tem certificações de segurança reconhecidas?
Sim. A Freshworks é certificada em SOC 2 Type II, ISO 27001 e ISO 27701, com auditoria independente anual.
5. Qual é a diferença entre registro de auditoria e controle preventivo?
Registro documenta o que já aconteceu. Controle preventivo impede que uma etapa avance antes que uma aprovação, tarefa ou campo obrigatório esteja concluído, o que reduz a chance da falha acontecer.
6. Por onde a área de TI deve começar a se preparar?
Pelo mapeamento do que hoje é aprovado por canal informal, como mensagem de texto ou e-mail sem trilha, versus o que já poderia nascer dentro de um fluxo auditável.